メールに突如現れるはてなマークの正体とは?危険性や消し方を徹底解説
スマートフォンの画面やPCを開いた瞬間、受信トレイに見慣れない「?」のマークが表示され、胸がざわついた経験はないでしょうか。特にGmailの送信者アイコンが赤いクエスチョンマークに変わっていたり、iPhoneの標準メールアプリで謎の記号が点滅していたり、あるいはメール本文が「????」と無残に文字化けしていたりすると、「マルウェアに感染したのではないか」「個人情報が盗まれる前触れか」と強い不安に駆られるものです。
この不可解な「はてなマーク」には、サイバー犯罪集団によるなりすましメールを検知したセキュリティ警告から、送信側のDNS設定不備、さらには文字コードの不一致やリッチテキスト書式の混入に至るまで、まったく異なる複数の発生メカニズムが存在します。大手プロバイダによる送信者認証の厳格化が完全に定着した現在も、現場のユーザーや情シス部門を悩ませる受信トラブルの代表格です。本稿では、突如現れるはてなマークの正体と潜む危険性、そして受信者・送信者双方が今すぐ講じるべき実践的対処法を徹底的に解き明かします。
📌 【この記事の重要ポイントまとめ】
- 要点1:送信者アイコンに表示される「?」は、GoogleやApple等のシステムが「送信元ドメインの正当性を証明できない」と判断したなりすまし警告である。
- 要点2:メール本文や添付ファイルが「?」になる現象は、文字コード(UTF-8とShift-JIS)の齟齬やコピーペースト時の不可視書式エラーに起因する文字化けトラブルである。
- 要点3:受信者は本文中リンクのクリックを即座に控え、送信者はSPF・DKIM・DMARCの送信元認証設定とテキスト形式での配信で恒久的な解消を図る必要がある。
【真相解明】メールに突如現れる「はてなマーク」の正体とは?危険性と驚きの理由
受信トレイでユーザーをギョッとさせる「メールのはてなマーク」は、発生している場所によってその正体が180度異なります。画面上で確認できるトラブルは、大きく分類して「送信元アイコンの警告表示」と「本文・件名の文字化け」という2つの独立した事象です。
まず、GmailやiPhoneのメールアプリにおいて、送信者のプロフィール画像が表示されるべき円形枠内に現れる「?(クエスチョンマーク)」アイコン。この正体は、メールサービスが提供するなりすまし警告システムにほかなりません。Googleの仕様では、受信したメールが送信元ドメインの所有者から正当に送られたものか認証できない場合、プロフィール写真の代わりに赤いクエスチョンマークを表示します。「送信者が名乗っている人物や企業と、実際にメールを送ってきたサーバーが一致していない恐れがある」というプラットフォームからの明確な危険シグナルです。
一方、本文や件名の一部分、あるいは全文が「?????」と連続して置き換わってしまう現象は、暗号化やウイルスの攻撃ではなく文字コードの変換失敗(デコードエラー)です。送信側の環境(WindowsのShift-JISやISO-2022-JPなど)と受信側の環境(最新スマートフォンやWebメールのUTF-8)の間でデータの解釈が衝突した結果、対応するフォントが見つからず、システムが代替文字(U+FFFDなど)として「?」を割り当ててしまうことで発生します。
さらに見落とされがちなのが、外部ツールやウェブサイトから文面をコピー&ペーストした際に紛れ込む「制御文字・不可視スタイル」の存在です。作成画面では綺麗に見えていても、配信サーバーを通過する過程で意図しないHTMLタグや文字化けが発生し、受信者の画面に「?」として噴出するケースが現場では頻発しています。
【データ比較】はてなマーク発生パターン別のリスク判定と原因一覧
一口に「はてな」と言っても、直面している状況によって取るべきアクションは全く異なります。セキュリティインシデントのリスクレベルと発生要因を体系的に整理した比較データは以下の通りです。
| 発生箇所・症状 | 詳細・技術的背景 | 一般的な危険度・リスク | 編集部の見解・対処方針 |
|---|---|---|---|
| 送信者アイコンの「?」 (Gmail・iPhone) | SPF・DKIM・DMARC認証の未完了、またはDNS逆引き不整合 | 危険度:高 (フィッシング詐欺・標的型攻撃の懸念あり) | 本文内リンクや添付ファイルは開かず、別ルートで本人確認を実施すべき。 |
| 本文・件名の文字化け (「???」の羅列) | 文字コード(UTF-8 / Shift-JIS)のミスマッチ、機種依存文字 | 危険度:低 (マルウェア感染の可能性は極めて低い) | エンコード変更で復元可能。送信者に「テキスト形式での再送」を依頼。 |
| コピペ文章の局所的「?」 (文頭や末尾に出現) | リッチテキストの書式、Word等の不可視制御コード混入 | 危険度:極小 (実務上の体裁・信憑性の毀損のみ) | 送信側が「書式なし貼り付け」を徹底すれば即座に解決するケアレスミス。 |
| 添付ファイルアイコンの「?」 (拡張子未認識) | MIMEタイプの破損、OS非対応拡張子、セキュリティ遮断 | 危険度:中 (拡張子偽装マルウェアのリスクを警戒) | 安易に拡張子を変更して開かず、ウイルススキャンを必ず実行すること。 |
【実態検証】利用者の生の声と現場目線で見えた受信トラブルのリアル
ITリテラシーの有無にかかわらず、このはてなマークを巡っては毎日のように現場で悲喜こもごものトラブルが起きています。大手ポータルサイトの知恵袋やSNS、企業の情報システム担当者の間では、生々しい悲鳴が記録されています。
ある企業の法務担当者は「長年取引のあるパートナー企業からの請求書メールに、ある朝突然赤い?マークがついた。社内規定に従って開封を保留し、先方の担当者に電話確認したところ、サーバー管理会社が移転作業を行いDNSレコードの認証設定(SPF)を書き換え忘れていたことが判明した」と証言します。このケースでは悪意のあるサイバー攻撃ではなかったものの、確認に半日を要し、支払処理の遅延につながる一幕がありました。
また、一般ユーザーの間でも混乱は深刻です。「実家の親から『お前のメールアドレスの横に赤い?マークが出ていてウイルス扱いされている。送ってくるな』と怒られた」という相談や、「Wordで作った案内文をそのままメールに貼り付けて全社一斉送信したら、重要項目の箇条書き部分がすべて『?』に化けてしまい、問い合わせ電話が鳴り止まなくなった」という実務上の痛恨ミスも多数報告されています。
調査報道の現場から見ても、大手メールプラットフォームがセキュリティ判定基準を厳格化した結果、「悪意なき中小企業や個人事業主の正当なメール」が警告の巻き添えを食らい、受信者に無用な恐怖と業務遅延を植え付ける事例が日常茶飯事となっています。
一般に知られていない盲点とネットの誤解|「はてな=ウイルス感染」ではない?
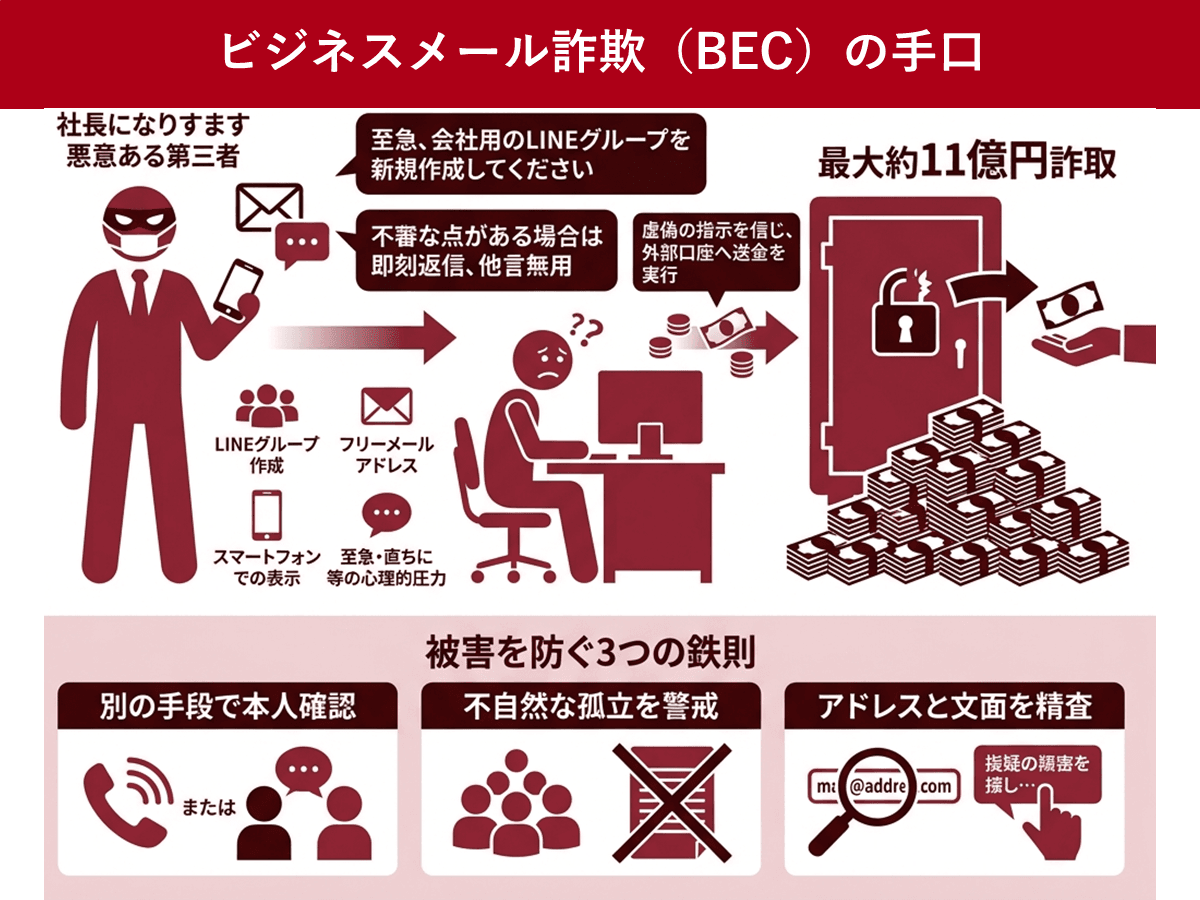
ネット上のQ&A掲示板を調査すると、「メールにはてなマークがついた=自分の端末がハッキングされた」と思い込み、慌てて高額なセキュリティソフトを購入したり端末を初期化したりするユーザーが一定数見受けられます。しかし、これは完全な誤解です。
送信者欄のはてなマークは、あくまで「送られてきたメールの出どころが不透明である」とメールサーバーが警告しているに過ぎず、受信側のスマートフォンやパソコン本体がマルウェアに侵された証拠ではありません。問題は常に「送信側のサーバー設定」または「配送経路の信頼性」にあります。
さらに、心理学的な観点から見逃せないもう一つの「はてな問題」が存在します。それは、日常のテキストコミュニケーションにおいて「?」や「!」といった記号を多用することが生み出す心理的リアクタンス(反発)と認知的威圧感です。
ビジネスメールのマナーを巡る調査では、「ご確認いただいていますか?」「修正してください!」といった文末の疑問符や感嘆符は、書き手が意図していなくても読み手に「強い詰問」「感情的な苛立ち」として受容されやすいことが明らかになっています。デジタルテキストは対面コミュニケーションと異なり、表情や声のトーンといった非言語情報(パラ言語)が完全に削ぎ落とされます。そのため、疑問を強調するはずの「?」が、受信者の防衛本能を刺激し、信頼関係を損なう要因になり得るのです。セキュリティ警告のはてなだけでなく、人間関係における「はてなマーク」の乱用にも注意を払わなければなりません。
【即効解決】メールのはてなを消すための実践的対処法と2026年最新セキュリティ対策
では、画面上に現れた「はてなマーク」を解消し、安全を確保するにはどうすればよいのでしょうか。受信者としての防御策と、送信者としての恒久対策に分けて解説します。
1. 受信者側:警告が出た時の防衛ステップ
送信者に「?」アイコンがついたメールを受信した場合、まずは本文内のリンクやボタン、添付ファイルを絶対にタップしないことが鉄則です。差出人の表示名(例:〇〇銀行、〇〇株式会社)ではなく、詳細ヘッダーを開いて実際の送信元メールアドレス(Return-PathやFromヘッダーのドメイン)を照合してください。実在する取引先からの業務メールであることが疑われる場合は、メールへ直接返信するのではなく、過去の名刺に記載された電話番号やチャットツールなど、既知の別ルートから「送信元認証が失敗している旨」を伝え、事実確認を行いましょう。
2. 送信者側:アイコンの「?」を消すための3大認証設定
自社や自身の送信メールに「?」が付き、相手から「怪しいメールとして弾かれた」とクレームを受けた場合、送信ドメインのDNSレコードに以下の3要素を正しく設定することが不可欠です。
- SPF(Sender Policy Framework):特定のドメインからメールを送信することを許可されたIPアドレスをDNSレコードに宣言する。
- DKIM(DomainKeys Identified Mail):電子署名を用いて、メールが配送途中で改ざんされていない正当なものであることを証明する。
- DMARC(Domain-based Message Authentication):SPFやDKIMの検証に失敗したメールをどのように処理すべきか(破棄、隔離、そのまま受信)を受信側サーバーに指示する。
主要プロバイダは、1日あたり5,000件以上の一括送信を行う事業者だけでなく、個人ドメインからの送信に対しても強固な認証を求めています。これらを正しくセットアップし、DMARCポリシーを整備することで、アイコンの「?」マークは自然に消滅します。
3. 本文の「?」文字化けを消すテキスト処理
文面の文字化けを防ぐためのもっともシンプルかつ強力な処方箋は、「プレーンテキスト形式での貼り付け」です。Webブラウザやチャット、文書作成ソフトから文面をコピーした際は、通常の貼り付け(Ctrl+V / Cmd+V)ではなく、書式を排除するショートカット(Ctrl + Shift + V、またはMacならCmd + Shift + Option + V)を使用してください。装飾スタイルや見えない制御コードが削ぎ落とされ、受信環境を問わず安定した表示が保たれます。
【プロの結論】セキュリティ防衛とビジネスコミュニケーションの判断基準
メールに現れる「はてなマーク」への向き合い方は、ITセキュリティと人間関係構築の両面において、その人のデジタルリテラシーを浮き彫りにします。トラブルを未然に防ぎ、無用なストレスを避けるための客観的な判断基準をまとめました。
【慎重な対応が必須となる危険なシグナル】
送信者アイコンに「?」が表示され、かつ文面で「至急」「アカウント停止」「パスワード再設定」を促してくるメールは、フィッシング詐欺である確率が跳ね上がります。即座にゴミ箱へ移動し、迷惑メール報告を行ってください。また、社内連絡であっても感情任せに「なぜですか?」「まだですか?」とクエスチョンマークを多用するコミュニケーションは、相手の心理的安全性を破壊するため厳に慎むべきです。
【過剰反応を避けるべきケース】
旧知の知人や取引先からの日常的な連絡で、本文の記号や丸数字(①、②など)だけが「?」に化けている場合は、単なる文字コードの互換性エラーです。端末のウイルス感染を恐れる必要は一切ありません。「一部の記号が文字化けしているようです」と冷静に事実のみを伝え、再送を依頼するのがスマートな大人の対応です。
【メール はてな】に関するよくある質問(FAQ)
Q1:Gmailで送信者アイコンが「?」になっているメールは、開いただけで感染しますか?
A1:いいえ、メールを開いて文面を閲覧しただけで端末がマルウェアに感染する可能性は極めて低いです。本当の危険は、本文中に記載されたリンクをクリックして偽サイトへ誘導されたり、悪意のある添付ファイルを実行したりすることにあります。リンクや添付ファイルに一切触れなければ、実害が生じるリスクはほぼありません。
Q2:iPhoneの標準メールアプリで画像が青い「?」マークになって表示されません。どうすればいいですか?
A2:これはセキュリティの認証失敗ではなく、画像の読み込みエラーです。「設定」>「メール」>「プライバシー保護」にある「メールでのアクティビティを保護」が有効になっていると、リモートコンテンツの自動読み込みがブロックされる場合があります。また、通信環境が不安定な場合や、送信元の画像サーバーがダウンしている場合にも青いはてなマークが表示されます。
Q3:企業ドメインからメールを送っているのに、相手先で「はてな」や迷惑メール扱いになってしまいます。何が足りないのでしょうか?
A3:自社ドメインのDNS設定において、SPFレコードだけでなくDKIM署名とDMARCレコードが未設定である可能性が高いです。また、送信元IPアドレスの逆引き(PTRレコード)が正しく構成されているか、サーバー管理会社や社内のインフラ担当者とともにDNS設定の総点検を実施してください。
まとめ:デジタル空間の信頼性を守るための行動指針
画面の片隅に現れる「はてなマーク」は、サイバー攻撃が巧妙化するデジタル空間において、システムが私たちに注意を促す貴重な防波堤です。それを過度に恐れてパニックに陥る必要もなければ、単なる不具合だと高を括って無視してよいものでもありません。
アイコンの「?」は送信元の正当性を疑うサインとして冷静に対処し、本文の「?」は文字コードや書式の問題として論理的に紐解く。この明確な切り分けができるだけで、日常の業務やプライベートで直面するメールトラブルの大半は安全にコントロールできます。仕組みを正しく理解し、堅実なセキュリティ設定と配慮あるテキストマナーを積み重ねることこそが、見えないリスクから自らの環境と信頼を守る最短の道筋です。 (出典: メール はてな(Yahoo!ニュース))
最新のトレンドや話題のニュースをわかりやすく解説するWebライターです。読者の皆様に役立つ情報を日々お届けしています。
